Le Mag LCM
L’actualité des compétences et du développement professionnel
Cybersécurité et Intelligence Artificielle : Anticiper et Maîtriser la Menace des Agents IA Malveillants
Link Competence Maroc
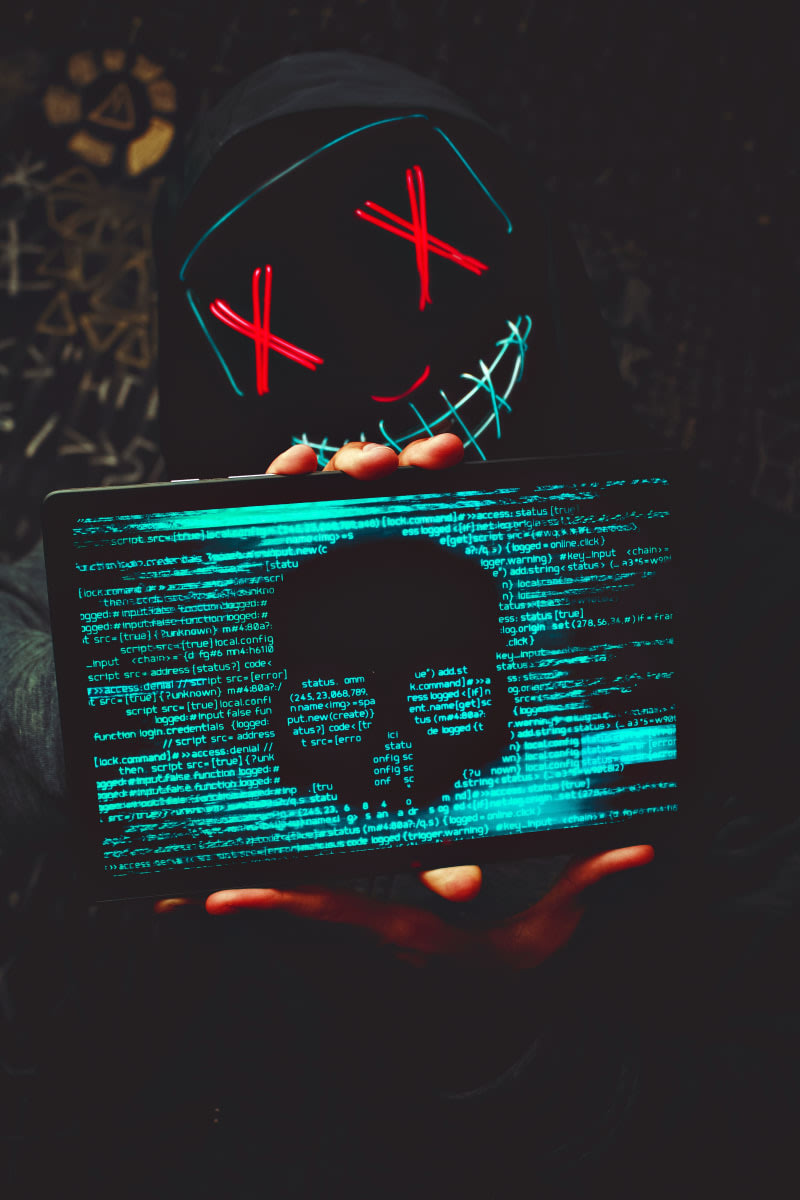
L’intelligence artificielle redéfinit rapidement nos modes opératoires et nos leviers de performance. Cependant, cette même technologie transforme également l’arsenal des cyberattaquants. Pendant longtemps, l’IA s’est limitée à un rôle d’assistance : création de contenus, analyse de données ou aide à la programmation. Aujourd’hui, nous assistons à l'émergence d'agents autonomes capables de planifier des actions, d'interagir avec des outils externes et d'ajuster leur stratégie en temps réel selon les résultats obtenus. Pour nos organisations, ce changement de paradigme est majeur. Les cyberattaques gagnent en rapidité, en automatisation et en complexité de détection.
Les agents IA : une menace d'une nouvelle dimension
Un agent IA dépasse la simple exécution d'une requête. Il évalue son environnement, décompose un objectif en plusieurs étapes, mobilise des ressources et affine ses actions de manière autonome. Entre les mains d'acteurs malveillants, cette autonomie devient un facteur de risque démultiplié.
Les analyses récentes mettent en lumière plusieurs modes opératoires :
- Reconnaissance automatisée de l'architecture des systèmes ;
- Détection ciblée des vulnérabilités ;
- Génération et adaptation sur mesure d'outils d'attaque ;
- Déploiement de campagnes de phishing ultra-personnalisées ;
- Usurpation d'identité via l'utilisation de deepfakes ;
- Extraction rapide de données après intrusion.
L'enjeu majeur réside dans la vitesse d'exécution : des opérations qui nécessitaient auparavant plusieurs jours ou semaines de travail humain peuvent aujourd’hui s'effectuer en un temps record.
Un risque stratégique pour toutes les organisations
L’IA ne crée pas systématiquement de nouvelles failles, mais elle permet d’exploiter les vulnérabilités existantes avec une efficacité accrue. Sans une protection rigoureuse, toute entreprise demeure exposée aux risques traditionnels : identifiants compromis, systèmes non mis à jour, gestion imparfaite des accès, phishing ou défaut de segmentation réseau.
À ces vulnérabilités classiques s’ajoutent désormais les risques intrinsèques à l'usage de l'IA : outils non homologués, clés d'API mal sécurisées, extensions non vérifiées ou transfert inadapté de données confidentielles vers des assistants dotés de privilèges trop étendus.
La question centrale ne consiste plus seulement à se demander : « Comment protéger nos actifs contre les cyberattaques ? » Il convient désormais d'intégrer cette réflexion : « Comment adopter l'intelligence artificielle sans fragiliser notre posture de sécurité ? »
La feuille de route LCM : renforcer la cybersécurité à l'ère de l'IA
La protection globale de l'entreprise repose sur un dispositif articulé autour de trois piliers fondamentaux :
- Gérer et encadrer l'usage de l'IA
La maîtrise des outils commence par leur cartographie complète. Il est indispensable d'identifier l'ensemble des solutions utilisées au sein des équipes, y compris les usages non officiels (Shadow IT). Une gouvernance claire doit définir la nature des données autorisées et le cadre strict de leur traitement.
- Sécuriser les accès et les actifs immatériels
L'authentification multifacteur, l'application du principe du moindre privilège, la rotation régulière des clés d'API, le chiffrement et la politique de sauvegarde restent incontournables. Face aux agents IA, ces contrôles deviennent critiques : un agent sur-privilégié peut amplifier considérablement les dommages en cas d'incident.
- Développer une capacité de détection comportementale
Il est primordial d'identifier rapidement toute anomalie opérationnelle : pic inattendu de requêtes API, volumes d'exports de données anormaux, connexions atypiques ou sollicitation inhabituelle d'un service IA. L'enjeu est de repérer sans délai tout signal faible d'une compromission.
Le facteur humain : votre première ligne de défense
Face à des menaces hautement automatisées, la technologie seule ne saurait suffire. La vigilance de nos collaborateurs demeure un maillon essentiel. Chacun doit être en mesure d'appréhender ces nouveaux risques : ingénierie sociale assistée par IA, deepfakes, manipulation d'assistants virtuels ou fuites involontaires d'informations.
L'adoption de reflexe simples permet de neutraliser une part significative des risques :
- Proscrire toute transmission de données sensibles vers des outils non approuvés ;
- Vérifier rigoureusement la légitimité des sollicitations et l'identité de leurs auteurs ;
- Auditer régulièrement les extensions et intégrations connectées aux environnements IA ;
- Signaler immédiatement toute anomalie ou comportement suspect ;
- Actualiser en continu les compétences des équipes.
Investir dans la formation et la montée en compétences
Face à l'évolution rapide des technologies, le maintien à niveau des compétences est un impératif stratégique.
Si les équipes informatiques et de sécurité doivent maîtriser les nouvelles méthodes de défense, l'ensemble des collaborateurs doit être associé à cette démarche. Une simple erreur de manipulation ou l'insertion d'une donnée confidentielle dans un outil grand public peut suffire à créer une brèche.
Nous devons déployer des programmes adaptés : formations dédiées, ateliers de sensibilisation pratique et exercices de simulation de crise. L'objectif n'est pas de transformer chaque collaborateur en expert en cybersécurité, mais de doter chacun des clés nécessaires pour agir de manière responsable, éclairée et sécurisée.
Conclusion : Anticiper pour transformer en toute confiance
L’intelligence artificielle ne doit pas être perçue uniquement comme un risque, mais comme un levier de croissance stratégique pour nos organisations et un allié pour nos équipes de sécurité. Notre enjeu managérial consiste à trouver le juste équilibre : tirer parti du potentiel de l'IA tout en maîtrisant parfaitement son empreinte sécuritaire.
Dans un environnement en mutation rapide, la veille technologique et l'investissement continu dans le capital humain font la différence. Les organisations qui développent proactivement ces compétences seront les mieux préparées pour se protéger efficacement et faire de l'intelligence artificielle un véritable avantage compétitif.
Ces articles pourraient aussi vous intéresser...
Intelligence Artificielle - Informatique
L’impact de l’IA sur le Leadership des Cadres dans les Entreprises Publiques en Afrique Subsaharienne
Les entreprises publiques jouent un rôle fondamental dans le développement économique et social de l’Afrique subsaharienne, assurant la fourniture ...
Intelligence Artificielle - Informatique
Réinventer le Quotidien des RH Grâce aux Nouvelles Technologies et à l’IA : Rendre la Technologie Plus Humaine
Pendant des années, l’intelligence artificielle a été réservée aux grandes manœuvres : recrutement massif, analyse prédictive, big data RH. Mais ce...
Intelligence Artificielle - Informatique
Réinventer le Quotidien des Comptables Grâce à l’IA : Faites Plus, en Moins de Temps, avec Plus de Valeur
Pendant des années, la comptabilité était synonyme de tableaux Excel à rallonge, de vérifications manuelles, de tâches répétitives et de deadlines ...
Intelligence Artificielle - Informatique
Accélérez votre recrutement : l’essentiel du rapport LinkedIn 2025 et les compétences clés en Afrique de l’Ouest
La guerre des talents s’intensifie et les recruteurs africains n’ont plus une minute à perdre. Le rapport LinkedIn Future of Recruiting 2025 rappel...

